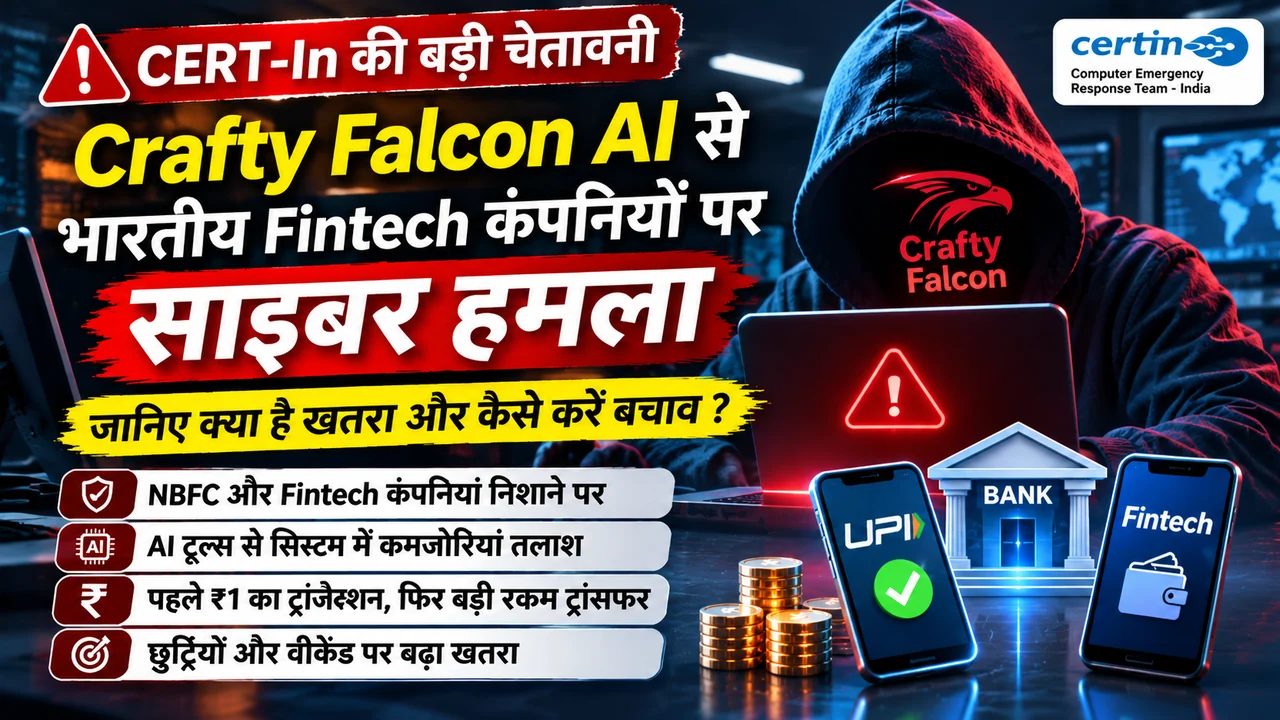
भारत की साइबर सुरक्षा एजेंसी CERT-In ने भारतीय वित्तीय संस्थानों पर जारी AI-सक्षम साइबर हमलों को लेकर गंभीर चेतावनी दी है। 4 नवंबर 2026 की एडवाइजरी CIAD-2026-0058 में एजेंसी ने ‘Crafty Falcon’ नाम से पहचाने गए हमलावर को लेकर खतरे की गंभीरता Critical बताई है। CERT-In के मुताबिक यह अभियान सक्रिय है और कुछ संस्थानों पर सुरक्षा सुधार के बाद भी दोबारा हमले हुए हैं।
Crafty Falcon क्या है और किन संस्थानों को निशाना बनाया जा रहा है?
CERT-In के अंतर्गत Computer Security Incident Response Team – Finance (CSIRT-Fin) ने इस AI-assisted financial threat actor को Crafty Falcon नाम दिया है। एजेंसी की रिपोर्ट में NBFC, डिजिटल लोन प्लेटफॉर्म, Fintech कंपनियां, Payment Aggregators, Payment Service Providers और Cryptocurrency Exchanges जैसे संस्थानों का उल्लेख है। इसका मुख्य लक्ष्य इन कंपनियों की तकनीकी कमजोरियों का फायदा उठाकर उनके अपने Payment और Disbursement APIs से अनधिकृत धन हस्तांतरण करना है।
यह 9 अक्टूबर 2026 की CERT-In एडवाइजरी CIAD-2026-0046 का अपडेट है, न कि 4 नवंबर को हुई किसी एक नई हैकिंग घटना का विवरण। सार्वजनिक एडवाइजरी में सभी प्रभावित कंपनियों के नाम या कुल वित्तीय नुकसान की रकम नहीं बताई गई है।
AI टूल्स का इस्तेमाल करके कैसे किए गए हमले?
CERT-In के विश्लेषण में ARTEX, PentAGI, Cairn और CyberStrikeAI जैसे सार्वजनिक रूप से उपलब्ध AI-सक्षम offensive security tools के इस्तेमाल का उल्लेख है। एजेंसी के मुताबिक ऐसे टूल्स बड़ी संख्या में लक्ष्य के अनुरूप स्क्रिप्ट बनाने, उन्हें तेजी से बदलने और सिस्टम की प्रतिक्रिया के अनुसार हमले को ढालने में मदद कर सकते हैं। इन टूल्स का वैध सुरक्षा परीक्षण में भी उपयोग संभव है; खतरा इनके अनधिकृत दुरुपयोग से है।
रिपोर्ट में Cloud Management Services के दुरुपयोग, इंटरनेट से जुड़े Testing या Staging Environment के जरिए Production तक पहुंचने, संशोधित ऐप पैकेज से अनधिकृत API Requests भेजने और हाल में सार्वजनिक हुई कमजोरियों का फायदा उठाने जैसे तरीके बताए गए हैं। कुछ मामलों में Cryptocurrency Wallet Keys की चोरी और Merchant Settlement APIs का दुरुपयोग भी सामने आया।
₹1 का टेस्ट ट्रांजैक्शन क्यों किया गया?
एडवाइजरी के अनुसार हमलावरों ने कुछ घटनाओं में ₹1 जैसे बहुत छोटे ट्रांजैक्शन करके जांच की कि अनधिकृत फंड ट्रांसफर का रास्ता काम कर रहा है या नहीं। इसके बाद बड़ी रकम ट्रांसफर करने की गतिविधियां दर्ज की गईं। एजेंसी ने संस्थानों को नए लाभार्थी के लिए छोटे परीक्षण भुगतान के तुरंत बाद बड़े भुगतान होने जैसे असामान्य पैटर्न की निगरानी करने को कहा है।
इसका मतलब यह नहीं है कि हर ₹1 का UPI या बैंक ट्रांजैक्शन धोखाधड़ी है। चेतावनी विशेष रूप से वित्तीय संस्थानों के Payment Infrastructure में संदिग्ध, अनधिकृत लेनदेन के पैटर्न के बारे में है।
वीकेंड और छुट्टियों में हमले क्यों बढ़े?
CERT-In ने बताया कि हमलावरों ने छुट्टियों, सप्ताहांत और कम निगरानी वाले समय का फायदा उठाया, ताकि हमले की पहचान और जवाबी कार्रवाई में देरी हो। एजेंसी के मुताबिक कुछ संस्थान पहले की चेतावनी के बाद सुरक्षा सुधार कर चुके थे, लेकिन अधूरे remediation के कारण उन्हें फिर निशाना बनाया गया।
CERT-In ने कंपनियों को क्या सुरक्षा उपाय बताए?
एजेंसी ने वित्तीय संस्थानों को 24×7 सुरक्षा निगरानी, छुट्टियों में अतिरिक्त सतर्कता, Cloud Audit Logs की real-time जांच और किसी हमले के बाद पूरी forensic verification की सलाह दी है।
- Testing और Production Environments को अलग रखें; Credentials, Tokens और सीधे Network Paths साझा न करें।
- हर Payment API Request और Business Rule की Server-Side Validation करें; संवेदनशील भुगतान के लिए अतिरिक्त मंजूरी और reconciliation लागू करें।
- नए लाभार्थियों को छोटे भुगतान के बाद बड़ी रकम भेजने जैसे संदिग्ध ट्रांजैक्शन पैटर्न पर alert और review व्यवस्था रखें।
- Internet-facing applications की कमजोरियां तेजी से ठीक करें और संदिग्ध Credential या Wallet Key तुरंत बदलें।
- घटना होने पर प्रभावित सिस्टम अलग करें, लॉग और साक्ष्य सुरक्षित रखें तथा CERT-In/CSIRT-Fin को रिपोर्ट करें।
आम बैंक और UPI ग्राहकों के लिए क्या मायने हैं?
यह चेतावनी मुख्यतः वित्तीय संस्थानों के Backend, Cloud और Payment APIs को लेकर है। इससे यह निष्कर्ष नहीं निकलता कि सभी UPI ऐप या हर बैंक ग्राहक का खाता प्रभावित है। फिर भी ग्राहकों को लेनदेन की सूचनाएं देखनी चाहिए, अनजान भुगतान की तुरंत बैंक को जानकारी देनी चाहिए और OTP या UPI PIN साझा नहीं करना चाहिए। वित्तीय साइबर धोखाधड़ी की शिकायत National Cyber Crime Reporting Portal या हेल्पलाइन 1930 पर की जा सकती है।
क्या हमलावरों का देश या कुल नुकसान पता चला है?
CERT-In की सार्वजनिक एडवाइजरी में हमलावरों की राष्ट्रीयता, प्रभावित सभी संस्थानों के नाम या कुल आर्थिक नुकसान का प्रमाणित आंकड़ा नहीं दिया गया है। इसलिए किसी विशेष बैंक या रकम को इस अभियान से जोड़ना उचित नहीं होगा।
निष्कर्ष
Crafty Falcon की चेतावनी बताती है कि AI-सक्षम साइबर हमले भारत के वित्तीय क्षेत्र के लिए बढ़ती चुनौती हैं। कंपनियों को Cloud Security, Payment API Controls, Transaction Monitoring और Incident Response मजबूत करने की जरूरत है।
आधिकारिक स्रोत: CERT-In Advisory CIAD-2026-0058 (4 नवंबर 2026)।
संबंधित पढ़ें: OpenAI ने Bug Bounty Rewards बढ़ाए — साइबर सुरक्षा कमजोरियों की रिपोर्टिंग से जुड़ी अलग खबर।