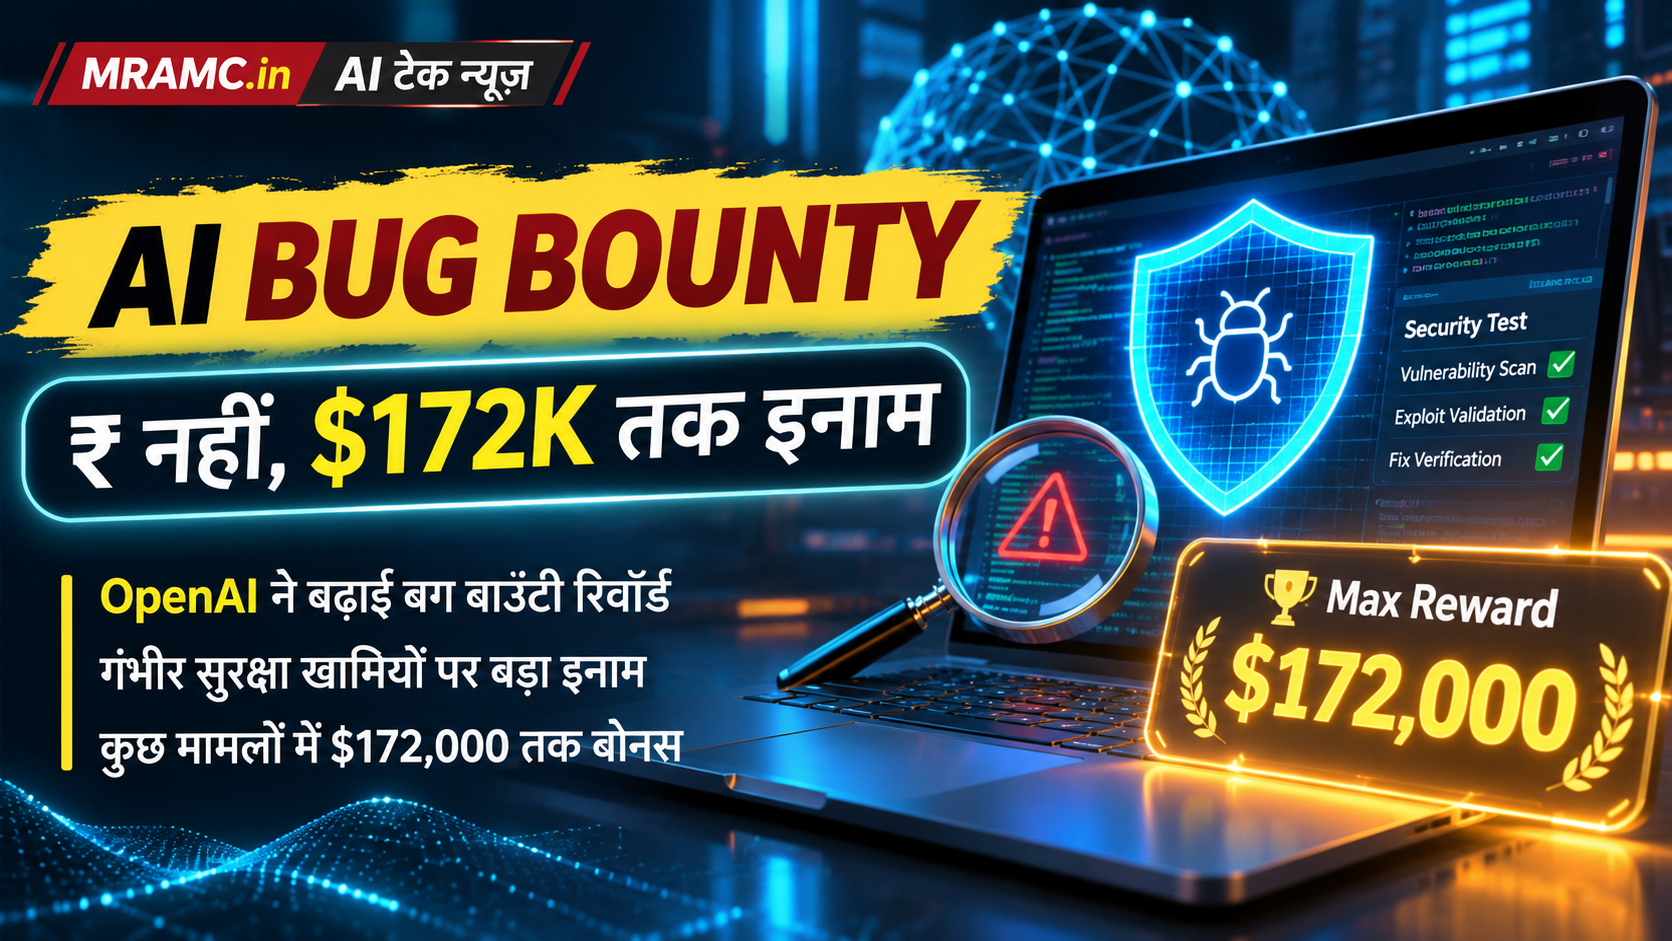
OpenAI ने 2 नवंबर 2026 को अपने Security Bug Bounty कार्यक्रम के इनाम बढ़ाने की घोषणा की। इसका मकसद स्वतंत्र सुरक्षा शोधकर्ताओं को ChatGPT, Codex और API Platform जैसे उत्पादों में कमियां खोजने और जिम्मेदारी से रिपोर्ट करने के लिए प्रोत्साहित करना है।
कितना इनाम मिल सकता है?
कंपनी के अनुसार, प्रमुख उत्पादों में गंभीर सुरक्षा खामी मिलने पर सामान्य अधिकतम इनाम अब 30,000 डॉलर तक है। असाधारण गंभीर मामलों में बेस पुरस्कार 100,000 डॉलर तक हो सकता है। गुणवत्ता, प्राथमिकता अभियान और लॉयल्टी बोनस जोड़ने पर कुछ उदाहरणों में कुल पुरस्कार लगभग 172,000 डॉलर तक पहुंच सकता है। यह हर रिपोर्ट के लिए तय रकम नहीं है।
इनाम तय कैसे होगा?
रिपोर्ट में स्पष्ट तकनीकी प्रमाण, खामी को दोहराने के कदम और उसके असर का विवरण महत्वपूर्ण होगा। OpenAI ने बेहतर रिपोर्ट के लिए गुणवत्ता बोनस, लंबे समय तक योगदान देने वाले शोधकर्ताओं के लिए पांच-स्तरीय लॉयल्टी कार्यक्रम और कुछ नए फीचर्स के लिए विशेष अभियान बोनस की घोषणा की है।
पहले से भेजी गई रिपोर्ट का क्या?
जिन रिपोर्टों पर अभी इनाम नहीं मिला है, उन पर नई दरें लागू होंगी। घोषणा से पहले के 30 दिनों में दिए गए कुछ पुरस्कारों का अंतर भी कंपनी चुकाएगी, यदि नई गणना में अधिक रकम बनती है।
आम उपयोगकर्ताओं के लिए इसका मतलब
बढ़े हुए पुरस्कार शोधकर्ताओं को कमजोरियां जिम्मेदारी से बताने के लिए प्रेरित कर सकते हैं। हालांकि इससे यह दावा नहीं किया जा सकता कि कोई डिजिटल सेवा पूरी तरह सुरक्षित हो गई है। उपयोगकर्ताओं को मजबूत पासवर्ड और दो-चरणीय सत्यापन जैसी सावधानियां जारी रखनी चाहिए।
आधिकारिक स्रोत: OpenAI की घोषणा (2 नवंबर 2026)।